
DAXS · Sophos Security
Security, die Netzwerk, Standorte und Cloud zusammenführt.
Sophos ist mehr als eine Firewallbox. DAXS plant die passende Betriebsform, integriert Netzwerk und Anwendungen, übernimmt vorhandene Regeln und hält die Lösung im Betrieb nachvollziehbar.
Was Sophos heute abdeckt
Ein Sicherheitsportfolio, mehrere Ebenen.
Sophos verbindet Netzwerk- und Cloud-Security, zentrale Verwaltung und optionale Security Services. Für DAXS-Kunden liegt der Schwerpunkt auf Firewall, Standortvernetzung, Cloud- und Hybridarchitektur sowie einem gepflegten Regelwerk.
Endpoint, Email, Workspace und Identity können ergänzen. Wir ergänzen diese Bausteine dort, wo sie das Sicherheitskonzept sinnvoll stärken.
Network Security
Sophos Firewall, XGS, Segmentierung, VPN, SD-WAN und geschützte Standortverbindungen.
Cloud & Hybrid
Virtuelle Firewalls und geeignete Deployments für Cloud-Netze, Workloads und hybride Umgebungen.
Standorte & Remote
Außenstellen, Projektbüros, Homeoffice und mobile Zugriffe mit klaren Regeln anbinden.
Zentrale Verwaltung
Sophos Central bündelt Verwaltung und Transparenz für unterstützte Komponenten und Services.
Email, Workspace, Identity
Zusätzliche Schutzebenen für Kommunikation, Identitäten und cloudbasierte Zusammenarbeit.
Security Services
MDR, XDR und weitere Herstellerleistungen können ergänzen. DAXS koordiniert Einrichtung und Betreuung; Hersteller-Services können Überwachung und Reaktion ergänzen.
Wie kann Sophos betrieben werden?
Die Plattform folgt dem Standort und der Architektur.
Dedizierte Hardware im Büro, Technikraum oder Serverschrank.
Als virtuelle Instanz in einer geeigneten und geprüften Virtualisierungsumgebung.
Für geeignete Netzwerke und Workloads in Azure, AWS oder vergleichbaren Umgebungen.
Lokale Firewall, Cloud, Außenstellen und mobile Zugriffe als abgestimmtes System.
Proxmox kann technisch Teil einer Virtualisierungsarchitektur sein. Ob eine konkrete Sophos-Ausprägung dort sinnvoll und offiziell unterstützt ist, wird vor dem Projekt geprüft und transparent dokumentiert.
Firewall & XGS
Die passende Firewall beginnt mit der tatsächlichen Last.
Ein kleines Büro, mehrere Standorte, eine Zentrale oder eine virtualisierte Umgebung stellen unterschiedliche Anforderungen. Relevant sind Benutzer, Bandbreite, verschlüsselter Datenverkehr, VPN, Segmente, Security Services, Hochverfügbarkeit und Wachstum.
Die XGS Appliance ist dabei ein Baustein. Das eigentliche Projekt umfasst Internetanbindung, Netzwerkzonen, Regeln, Benutzer, Anwendungen, Logging, Updates, Monitoring und Wiederherstellung.
Kleines Büro
Klare Internetanbindung, sichere Trennung und überschaubare Remote-Zugriffe.
KMU und Zentrale
Mehrere Netzbereiche, Anwendungen, VPNs, Gäste, Server und laufende Administration.
Mehrere Standorte
Einheitliche Regeln, Standortkopplung, SD-RED oder andere geeignete SD-WAN-Bausteine.
SD-RED und Außenstellen
Kleine Standorte sicher an die Zentrale anbinden.
SD-RED eignet sich unter anderem für Filialen, Satellitenbüros, Baustellen und Projektstandorte. Das Gerät stellt die gesicherte Verbindung bereit, während Richtlinien und Schutz an der zentralen Sophos Firewall verwaltet werden können.
Anwendungen, Server und zentrale Zuständigkeit
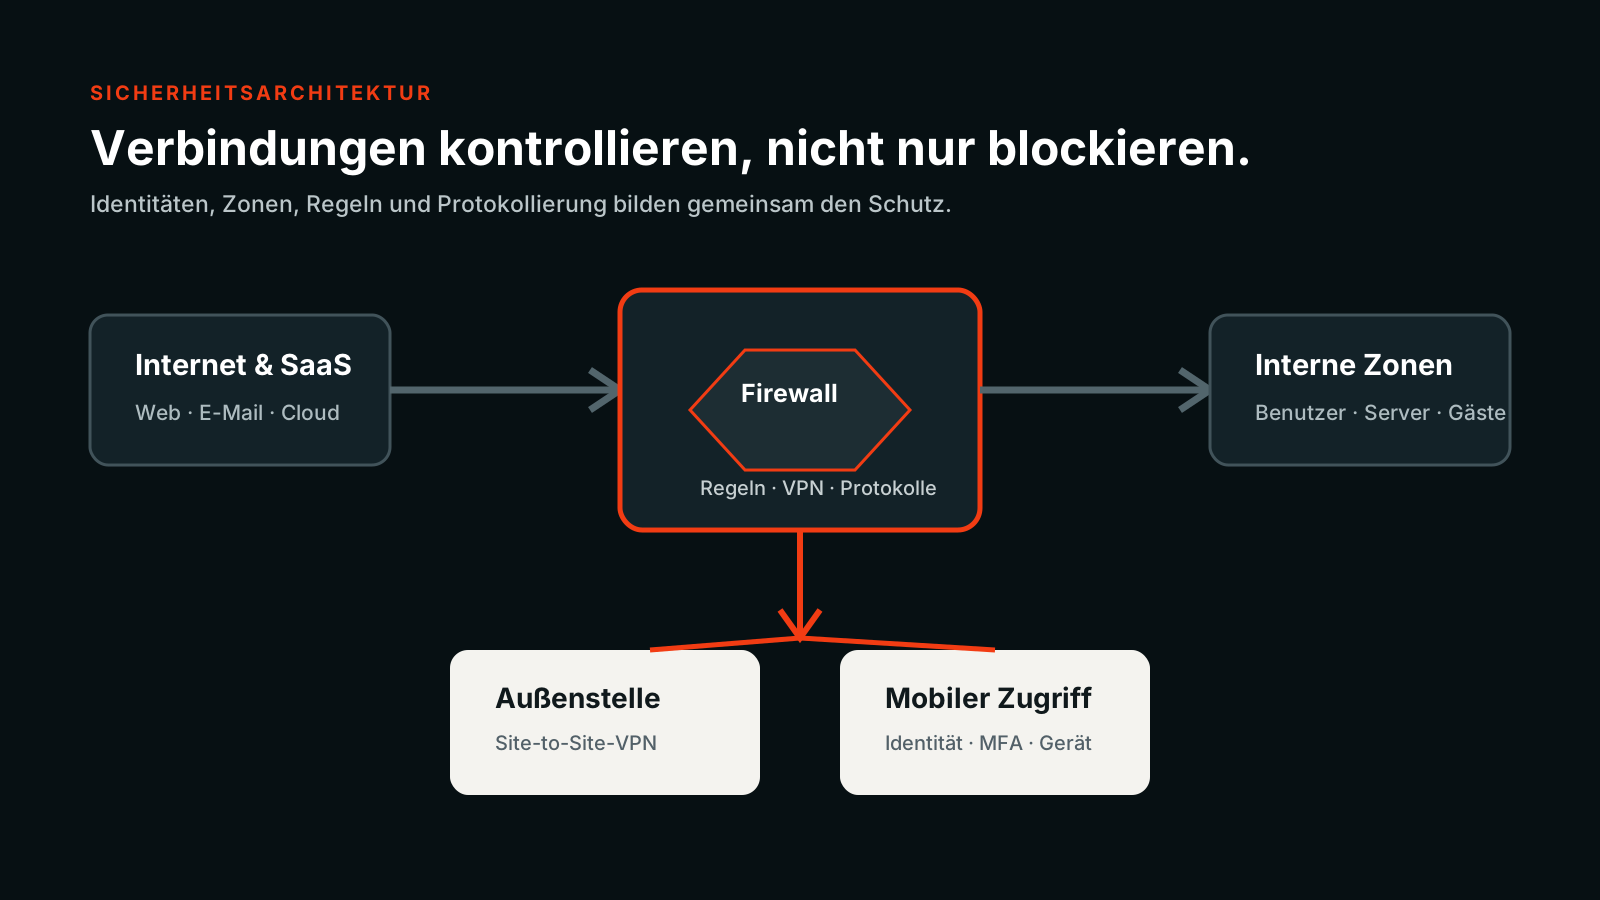
Regeln, VPN, Segmentierung und Protokollierung
Sichere, zentral verwaltete Verbindung
Arbeitsplätze, Geräte, Projekt- oder Filialbetrieb
Lizenz, Schutz und Betrieb
Lizenz und laufender Betrieb gehören zusammen.
Je nach gewähltem Paket können Schutzfunktionen, Herstellerupdates, Security Intelligence, Support und zentrale Verwaltung Bestandteil der Laufzeit sein. Welche Lizenz tatsächlich erforderlich ist, hängt von Plattform, gewünschten Funktionen und Risiko ab.
DAXS prüft vorhandene Lizenzen, begleitet Beschaffung und Verlängerung und dokumentiert, welche Funktion technisch wo eingesetzt wird. Nach Ablauf einer Subscription kann sich der Schutz- und Supportumfang verändern. Das wird vor einer Verlängerung oder Umstellung konkret bewertet.
Herstellerleistung
Software, Updates, Intelligence, Supportoptionen und optionale Managed Services.
DAXS-Leistung
Architektur, Auswahl, Installation, Regeln, Migration, Dokumentation und laufende technische Betreuung.
Kundenentscheidung
Schutzumfang, Laufzeit, Risiko, Budget und gewünschte Reaktionswege.
Laufender Betrieb
Änderungen, Reviews, Updates, Tests und nachvollziehbare Freigaben.
Migration
Regelwerk und Abhängigkeiten vor dem Wechsel verstehen.
Aufnehmen
Schnittstellen, Netze, NAT, Regeln, VPNs, Zertifikate, DNS und Sonderfälle erfassen.
Bereinigen
Veraltete Freigaben markieren, Verantwortliche klären und ein nachvollziehbares Zielregelwerk erstellen.
Testen
Konfiguration, Zugriffe, Tunnel und kritische Anwendungen vor dem Umschalttermin prüfen.
Umschalten
Wartungsfenster, Rückfallweg, Erreichbarkeit und Nachkontrolle verbindlich vorbereiten.
Security im Alltag
Eine Firewall ist kein einmaliges Projekt.
Benutzer, Anwendungen, Standorte, Cloud-Dienste und Bedrohungen verändern sich. Deshalb müssen Regeln, Firmware, VPNs, Zertifikate, Protokollierung und administrative Zugänge regelmäßig geprüft werden.
Bei Ransomware und kompromittierten Geräten können Sophos-Komponenten Erkennung, Eindämmung und koordinierte Reaktionen unterstützen. Belastbarer Schutz entsteht im Zusammenspiel aus Segmentierung, Patchmanagement, Backup, Identität, sauberer Administration und dokumentierter Reaktion.
Cyberversicherung
DAXS unterstützt bei technischer Bestandsaufnahme und Umsetzung. Maßgeblich bleiben die konkreten Bedingungen des Versicherers.
NIS2 und Audits
Technische Maßnahmen für NIS2 und Audits planen wir im Zusammenspiel mit Organisation, Prozessen und rechtlicher Bewertung.
Schutz außerhalb der Bürozeit
Für Erkennung und Reaktion außerhalb der Bürozeit können passende Hersteller- und Managed-Services eingebunden werden.
Häufige Fragen
Sophos verständlich eingeordnet.
Was ist Sophos Firewall?
Eine Firewall-Plattform für Internetzugang, Netzwerksegmentierung, VPN, Standortvernetzung, Protokollierung und zusätzliche Schutzfunktionen. Die konkrete Wirkung hängt von Architektur, Lizenz und gepflegter Konfiguration ab.
Was ist eine XGS Appliance?
Eine dedizierte Hardwareplattform für Sophos Firewall. Die passende Größenklasse richtet sich unter anderem nach Bandbreite, verschlüsseltem Verkehr, Benutzern, VPNs und aktivierten Schutzfunktionen.
Brauchen wir zwingend eine Hardware-Appliance?
Nein. Je nach Umgebung kann eine virtuelle oder cloudbasierte Bereitstellung sinnvoll sein. Support, Plattform, Leistung und Ausfallkonzept werden vorab geprüft.
Kann Sophos virtualisiert betrieben werden?
Ja, Sophos bietet virtuelle Betriebsformen. Die konkrete Plattform, Ressourcenplanung und Herstellerunterstützung müssen zum Projekt passen.
Unterstützt DAXS Sophos auf Proxmox?
DAXS prüft vorab die technische Umsetzung und die Herstellerunterstützung der vorgesehenen Plattform.
Kann Sophos in Azure oder AWS eingesetzt werden?
Für geeignete Cloud-Netze und Workloads gibt es Bereitstellungsoptionen. Netzwerkdesign, Routing, Kosten und Betriebsverantwortung müssen dabei gemeinsam geplant werden.
Was ist SD-RED?
Ein Remote-Edge-Gerät für die einfache, gesicherte Anbindung kleiner Standorte an eine zentrale Sophos Firewall, etwa für Filialen, Projektbüros oder Baustellen.
Können mehrere Standorte verbunden werden?
Ja. Abhängig von Größe und Bedarf kommen klassische VPNs, SD-RED, SD-WAN-Funktionen oder andere passende Standortkonzepte infrage.
Können Homeoffice-Mitarbeiter eingebunden werden?
Ja. Remote Access, MFA, Gerätevertrauen und Zugriffsrechte werden passend zu Anwendungen und Risiko gestaltet.
Was ist Sophos Central?
Die cloudbasierte Verwaltungsplattform für unterstützte Sophos-Produkte und Services. Sie kann Administration, Übersicht und Reaktion zentral zusammenführen.
Welche Lizenzen benötigen wir?
Das hängt von Firewall-Plattform, benötigten Schutzfunktionen, Support und Betriebsmodell ab. DAXS ermittelt den Bedarf, statt pauschal das größte Paket anzubieten.
Was passiert nach Ablauf einer Subscription?
Je nach Produkt und Paket können Schutzfunktionen, Updates oder Support eingeschränkt sein. Auswirkungen und Verlängerungsoptionen werden vor Ablauf geprüft.
Kann DAXS bestehende Sophos-Lizenzen übernehmen?
Vorhandene Verträge, Laufzeiten, Mandanten, Partnerzuordnung und technische Zuständigkeiten werden zuerst geklärt. Danach kann die weitere Betreuung geplant werden.
Kann DAXS eine bestehende Sophos Firewall übernehmen?
Ja. Zuerst werden Zugang, Version, Lizenzen, Regeln, VPNs, Zertifikate, Dokumentation und bekannte Störungen aufgenommen.
Können ältere UTM- oder XG-Systeme migriert werden?
Ja. Vor der Migration wird geprüft, welche Regeln übernommen, bereinigt oder neu aufgebaut werden sollten und welche Funktionen sich geändert haben.
Muss das bestehende Regelwerk neu aufgebaut werden?
Nicht zwingend. Eine ungeprüfte Eins-zu-eins-Übernahme ist aber selten sinnvoll. Veraltete Freigaben und unbekannte Abhängigkeiten werden vorab bewertet.
Wie oft sollte eine Firewall überprüft werden?
Regelmäßig und zusätzlich bei größeren Änderungen. Das konkrete Intervall hängt von Risiko, Änderungsrate, Compliance und Betriebsmodell ab.
Unterstützt Sophos beim Schutz vor Ransomware?
Sophos-Technologien können Erkennung, Netzwerkkommunikation, Isolation und Reaktion unterstützen. Zusammen mit Backup, Patchmanagement und klaren Prozessen entsteht ein tragfähiges Schutzkonzept.
Was passiert bei einem kompromittierten Gerät?
Je nach eingesetzten Komponenten können Signale zwischen Endpoint, Firewall und zentraler Plattform eine koordinierte Reaktion unterstützen. Die aktuelle technische Ausprägung wird projektbezogen geprüft.
Welche Maßnahmen verlangt unsere Cyberversicherung?
Das bestimmt der jeweilige Vertrag. Häufig relevant sind MFA, Segmentierung, Logging, Patchmanagement, Backup sowie Netzwerk- und Endpunktschutz. DAXS unterstützt bei der technischen Umsetzung.
Macht Sophos unser Unternehmen NIS2-konform?
Nein. Sophos-Lösungen können technische Maßnahmen unterstützen. Rechtliche Bewertung, Organisation, Prozesse und Dokumentation gehen deutlich darüber hinaus.
Gibt es Sophos Email Security?
Ja. Ob sie für die vorhandene Mailplattform sinnvoll ist, hängt von bestehendem Schutz, Betriebsmodell und gewünschter Verwaltung ab.
Gibt es Sophos Cloud Security?
Ja. Sophos bietet Schutzbausteine für Cloud-Workloads und Cloud-Netze. DAXS ordnet sie in die vorhandene Infrastruktur ein.
Gibt es WLAN- und Access-Point-Management?
Sophos bietet Netzwerk- und Wireless-Komponenten. Standort, Abdeckung, PoE, Segmentierung und zentrale Verwaltung werden gemeinsam geplant.
Passt Sophos nur zu Microsoft-Umgebungen?
Nein. Sophos kann in Microsoft-, Google-, AWS- und weiteren Cloud- oder SaaS-Umgebungen eingesetzt werden, sofern der Baustein zur Aufgabe passt.
Für welche Branchen eignet sich die Lösung?
Unter anderem für klassische KMU, Planung, Produktion, Handel, Bildung, Verwaltung und Gesundheitswesen. Die Branche ist ein Beispiel, entscheidend sind Schutzbedarf und Architektur.
Kann DAXS Lizenzen beschaffen und verlängern?
Ja. DAXS kann Bedarf und Bestand prüfen, passende Lizenzen beschaffen, Laufzeiten dokumentieren und Verlängerungen rechtzeitig vorbereiten.
Wer betreut Regeln und Updates nach der Installation?
Das wird im Betriebsmodell festgelegt. DAXS kann Reviews, Änderungen, Updates, Dokumentation und technische Koordination laufend übernehmen.
Nächster Schritt
Bestehende Firewall übernehmen oder Security neu planen.
Wir beginnen mit Zugängen, Regeln, Standorten, Anwendungen, Lizenzen und gewünschter Betriebsverantwortung.